Fot. Pixabay
Wyciek BIOS-u do Alder Lake został potwierdzony przez firmę Intel. Na razie nie wiadomo, czy użytkowników czekają poważne kłopoty, jednak już teraz wskazywane są potencjalne słabości kodu źródłowego.
Dwa dni temu pisałem o tym, że doszło do prawdopodobnego wycieku kodu źródłowego BIOS-u do procesorów Intela z rodziny Alder Lake. Miała tego dokonać anonimowa osoba na witrynie internetowej 4chan. Pliki, ważące po rozpakowaniu 5,86 GB, zostały następnie umieszczone na GitHub.
O całej sytuacji świat dowiedział się głównie za sprawą użytkowników Twittera @vxunderground i @glowingfreak. Prawdopodobnie dzięki nim największe serwisy internetowe tak stosunkowo szybko dowiedziały się o zaistniałej sytuacji.
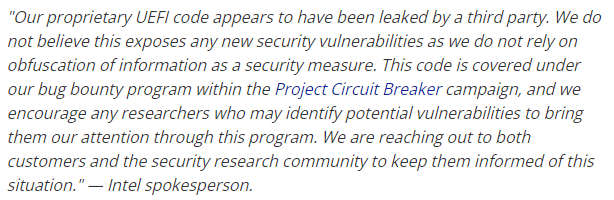
Okazuje się, że cała sprawa nie była jedynie nieśmiesznym żartem. Intel wydał oświadczenie dla Tom’s Hardware, w którym czytamy, że kod UEFI faktycznie wyciekł za sprawą strony trzeciej. Firma nie sądzi, aby powstały z tego powodu jakiekolwiek luki w zabezpieczeniach. Intel dodaje, że kod jest objęty programem Project Circuit Braker, do udziału, w którym zachęcane są wszystkie osoby zainteresowane.
Project Circuit Braker, to program, który polega na możliwości znajdywania luk bezpieczeństwa przez osoby niezwiązane z firmą. Dzięki niemu nad tematem mogą pracować nie tylko pracownicy Intela, ale również inni ludzie, którzy mają ewentualne doświadczenie w łamaniu zabezpieczeń.
BIOS podczas rozruchu komputera zajmuje się też kwestiami bezpieczeństwa, dlatego nie dziwi, że ich skuteczność jest po wycieku poddawana w wątpliwość, tym bardziej że kod źródłowy niemal na pewno jest już przeczesywany w poszukiwaniu słabości przez osoby zainteresowane.
Warto wspomnieć, chociażby o przytaczanym w serwisie Tom’s Hardware znanym badaczu bezpieczeństwa, który wziął pod lupę udostępnione pliki. Mark Ermolov – bo o nim mowa – twierdzi, że znalazł sekretne MSRs (Model Specific Register), które są zarezerwowane dla uprzywilejowanego kodu. Wygląda na to, że jest to ściśle powiązane z Boot Guard oraz jego prywatnym kluczem, gdyż stanowi to potencjalne ryzyko unieważnienia funkcji MSRs.
Obecnie minęło zbyt mało czasu, aby z przekonaniem stwierdzać, że Intel ma kłopoty, choć uważam, że cała sytuacja może doprowadzić do powstania niejednej furtki dla hakerów, którzy z przyjemnością je wykorzystają przy najbliższej możliwej okazji.
Na stronie mogą występować linki afiliacyjne lub reklamowe.
Miliony komputerów z systemami Windows 10 i Windows 11 mogą stracić dostęp do aktualizacji. Microsoft…
Osoby polujące na tani, ale sensowny komputer rowerowy w ostatnich tygodniach mają naprawdę spory wybór.…
Flagową propozycją polskiej marki Overfly Bike z siedzibą w Raszynie na sezon 2027 jest bardzo…
Zestaw LEGO Panorama uniwersum Marvela zadebiutuje 1 stycznia 2027 r. Konstrukcja z figurką Galactusa trafiła…
Sony chce stopniowo odchodzić od gier na płytach, ale gracze mają inne zdanie. Najnowsze wyniki…
Popularność rowerów elektrycznych w Europie stale rośnie, ale wraz z tym zjawiskiem pojawia się kolejne.…